
前言
订单记录、支付数据、客户资料——当我们的业务数据敏感到这个程度,“裸金属”一词就会出现在我们的脑海——独占物理机,更安全。
之前的《什么是裸金属服务器?适合哪些业务?》《裸金属服务器和云服务器怎么选?》文章带大家了解了一些裸金属的知识,今天就来详细聊一下裸金属的数据为什么安全,有什么样的防护手段。
物理隔离
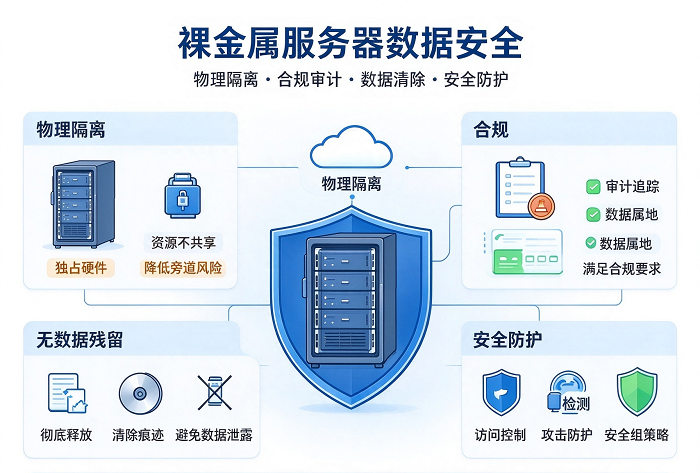
裸金属和普通云服务器的根本区别就在于"和谁共用一台机器"。云服务器基于虚拟化,多个租户共享同一台物理机;裸金属把整台机器——CPU、内存、硬盘、网卡——交给单一用户,中间那一整层虚拟化组件就从攻击面里消失了。
共享宿主机并不是说隔离就是形同虚设的,现在的主流虚拟化方案的租户隔离已经相当成熟,但理论风险始终还是存在的:邻居租户疯狂吃资源时你的性能就会被干扰,以及侧信道这类跨隔离边界的攻击思路——熔断(Meltdown)、幽灵(Spectre)就是从CPU层面试图越过隔离边界读数据的著名案例。平时这些风险可以忽略,但当机器里装的是订单库和支付记录时,就得认真评估这些可能的风险。
独占还有一个好处:安全审计的边界清晰。真出了事,要说明"数据存在哪、谁能碰到"时,独占物理环境的答案要简单得多,就不会涉及"宿主机上还有谁"这种排查成本了。
合规与数据残留
涉及欧盟 GDPR、支付卡行业 PCI DSS 这类要求时,独占物理环境便于划定合规范围——这是加分项,但要划清责任:合规责任始终由业务方承担,服务商提供的是基础设施层面的条件,具体有哪些认证,选型时要向厂商另行核实,不能默认"裸金属=已合规"。
另一个实际问题是数据残留。虚拟化环境里磁盘可能会被反复分配,退租后的数据怎么清理你说了不算;裸金属的磁盘独占让残留问题可控——主动权在自己手里。建议的操作是:服务器退租或更换配置前,先对磁盘加密并彻底擦除,再提交变更,避免历史订单和用户资料留在旧环境里。
独占并非万无一失
裸金属的物理隔离只能解决"和谁共用"的问题,是防不了"自己怎么用"。系统有漏洞没打补丁、管理后台是弱口令、端口错误地开放在公网,这些泄露途径和机器独不独占毫无关系,若是我们自己不去主动建设安全防护,那么独占物理机上也就是一个没加固的系统,照样裸奔。
落地安全实践清单
按优先级排下来,这几件事做完,独占的物理边界才算真正生效:
系统加固:选用 Rocky、Ubuntu、Debian 等主流系统,关闭不必要的服务,禁用密码登录改用 SSH 密钥;
网络隔离:数据库和缓存只监听内网地址,防火墙仅放行 80、443 和必要的管理端口,管理端口再限制来源IP;
加密与备份:磁盘和敏感字段加密,备份遵循本地加异地的原则——异地那份可以放对象存储,并定期演练恢复,没演练过的备份不算备份;
访问审计:开启登录与操作日志,管理员数量收紧,补丁及时更新。
再往上一层是应急:设置资源和登录异常告警,想清楚真出现入侵迹象时先隔离、再取证、最后恢复的顺序,手里始终留着最近几份确认可用的备份,故障时的恢复时间就是这么省下来的。
跨境业务还有一个硬件层面的选项:如果已经有自己的服务器,可以走服务器托管把机器放进机房;需要特定硬件规格的,也可以按业务自定义配置,不必迁就标准套餐。
总结
裸金属服务器提供了比虚拟化更清晰、更干净的隔离边界——防邻居、防侧信道、防残留,审计时说得清;但它防不了弱口令和漏洞,我们买的是一个安全的隔离边界而不是结果。物理隔离加上主动的安全加固、加密、备份和演练,数据安全才真正闭环。
真到选型这一步,先确认业务确实需要独占资源,再结合线路和带宽需求评估具体配置,比如 VMRack 的洛杉矶Equinix LA4 自建机房裸金属就支持自定义配置,按需求定方案,而不是为安全焦虑直接上最贵的。
评论区